Mostrando entradas con la etiqueta seguridad. Mostrar todas las entradas

5 de mayo de 2019

Frase de... Gene Spafford (1956)


Eugene Howard Spafford (1956, Rochester, EEUU) es un profesor estadounidense de ciencias de la computación en la Universidad Purdue y un destacado experto en seguridad informática.

Es reconocido por ser el primero en analizar el gusano Morris, uno de los primeros gusanos informáticos y por su papel en la red troncal de Usenet.

Fue miembro del Comité Asesor de Tecnología de la Información del Presidente de EEUU 2003-2005, ha sido asesor de la National Science Foundation y es asesor de más de una docena de agencias gubernamentales y corporaciones importantes.

29 de abril de 2019

Otros mitos relacionados con el malware

En entradas anteriores Mitos sobre virus y malware y Más falsos mitos sobre virus y malware se han señalado varios de los mitos relacionados con el malware o software malicioso, y aunque pensaba que no podían "aparecer" ninguno otro, estaba equivocada... ¡¡aún hay más!!
Una vez eliminado el archivo infectado por un virus, se acaba el problema. Pero, desafortunadamente, nada más lejos de la realidad, ya que este es sólo el punto de partida desde el cual el virus probablemente se ha propagado a todo nuestro sistema. Sería conveniente realizar, después, un análisis completo de la computadora para comprobar hasta donde ha penetrado el virus.

Mediante la creación de una nueva cuenta de usuario de Windows, los problemas con los virus desaparecen. Esto no es así, ya que virus y otras amenazas se instalan en la computadora y son independientes de la cuenta que se está utilizando. Lo único que se logra con la creación de una nueva cuenta de usuario es que cualquier virus o malware se propague más lejos, ya que al creernos que todo ha acabado, nos confiamos.

Después de que entró un virus, reinstalé Windows y listo. Si se reinstala Windows sin formatear el disco duro el virus seguirá ahí. El problema de formatear es que luego habrá que volver a instalar todas las aplicaciones y, previamente, hacer un backup de nuestros documentos.

Mi copia de seguridad o backup está al día, así que si pasa algo, puedo restaurar el sistema. Es uno de los mitos más difundidos; no contempla que también los virus pueden guardarse en un backup.

Los archivos de personas conocidas siempre son seguros. El hecho de que sea un contacto conocido, no significa que ellos no hayan sido atacados. Muchos usuarios, sin darse cuenta, cargan con equipos y cuentas infectadas. Así, el malware pasa desapercibido y se “manda” a otros usuarios.

Es fácil reconocer si el sitio web es falso. Muchos de los sitios web que poseen en su interior algún tipo de malware tienen un diseño bastante bueno, incluso en muchos casos son copias muy buenas de webs de empresas, como por ejemplo, tu propio banco, con lo que es realmente fácil no poder diferenciarlas aunque le prestes toda tu atención. Los desarrolladores de virus llevan años confeccionando páginas que a través de descargas silenciosas instalan el malware en la computadora sin que el usuario lo note.

Las redes P2P son uno de los principales medios para la difusión de archivos nocivos. Si bien es verdad que son ampliamente usadas con este fin, los elementos de transmisión fundamental son sitios web modificados para un propósito específico: contagiar un virus informático.

Las páginas web pornográficas son las más peligrosas de la red. Este negocio mueve mucho dinero por lo que a la mayoría de los webmaster que sostienen un sitio de estas características les conviene que su portal funcione de forma correcta, libre de virus y con un estrecho control de su seguridad.

Los cortafuegos o firewalls protegen de los virus. Aunque los firewalls representan una barrera aceptable entre tu equipo y este software, no son infalibles ya que cualquier virus puede desactivar el firewall; no pueden limpiar ni proteger a los equipos en su totalidad.

Es fácil reconocer de una forma rápida si mi ordenador ha sido afectado con algún archivo malicioso. Los cibercriminales atacan de manera sigilosa. Mientras menos indicios de su ataque dejen mayor riesgo corre el dispositivo, ya que contra más tiempo pase el virus en él, más daño podría hacer.

17 de abril de 2018

Gestionar contraseñas seguras

La mayoría de los robos de información se producen cuando un malware se ha colado en nuestro equipo o cuando los datos viajan por Internet y son interceptados, por lo que da igual lo segura y robusta que sea nuestra contraseña. Pero hay otras ocasiones en las que es importante usar buenas contraseñas, por ejemplo, para tarjetas de crédito o claves bancarias.

No obstante, crear contraseñas seguras no es una tarea tan sencilla. Se recomienda el uso de una contraseña diferente para cada sitio web (redes sociales, correos electrónicos, blogs, aplicaciones online... lo que resulta poco práctico), que combinen letras, números y símbolos (lo que las hace difíciles de recordar), que sean aleatorias, etc. Existen diferentes generadores de contraseñas que nos pueden ayudar en esta tarea:


¿Existe la contraseña perfecta? Según el artículo del washingtonpost.com de 2016, solo hay una cosa en la que todos los especialistas están de acuerdo: no existe la contraseña perfecta. No obstante, en el 2015, dos investigadores de la Universidad de California, se plantearon esta pregunta y crearon un método capaz de generar contraseñas seguras (tan difíciles de descifrar que el tiempo que se necesita para hacerlo las hace virtualmente irrompibles) y fáciles de recordar. Simplificándolo mucho, el método consiste en elegir varias palabras del diccionario. Estas palabras, por su combinación, puede llevarle a un ordenador demasiado tiempo para ser descifradas, lo que lo convierten en un password virtualmente seguro. ¿Y cómo lo recordamos? Con un pequeño poema.


Según Edward Snowden, las malas contraseñas son las principales causas del robo de información. Para crear una contraseña segura lo mejor es pensar en "claves-frases" o "contra-frases", es decir, pensar en frases que combinen símbolos, números y palabras con letras en minúsculas y mayúsculas, fáciles de recordar por el usuario pero difíciles de adivinar por la máquina.

Fuentes:
8 acciones que debes evitar para proteger contraseñas

21 de enero de 2018

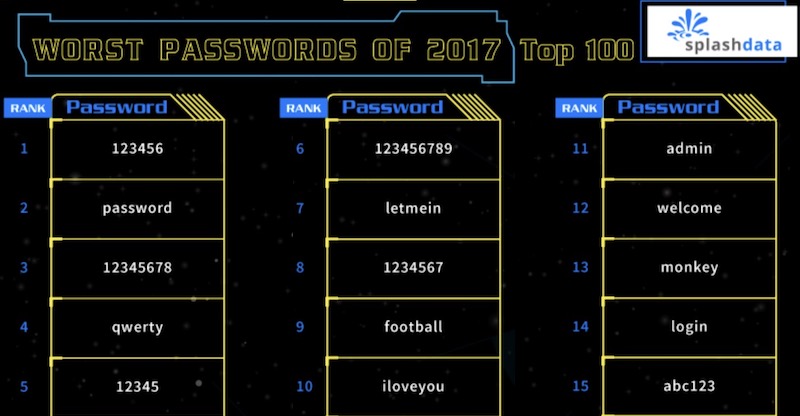
Las peores contraseñas del 2017

Aunque nos aconsejan que utilicemos hasta doce caracteres con mayúsculas, minúsculas, números y caracteres especiales para crear contraseñas seguras, que no usemos siempre la misma y que las cambiemos a menudo como medidas de seguridad, no siempre hacemos lo que nos aconsejan y así lo demuestra la lista de las peores contraseñas que cada año publica SplashData, una empresa especialista en software de gestión de contraseñas.

La lista del 2017, creada a partir de 5 millones de filtraciones de América del Norte y Europa occidental principalmente, está encabezada por "123456" y "password" como viene ocurriendo en los últimos años. Seguimos sin darle la importancia que merece a la creación de una buena contraseña 😩


17 de diciembre de 2017

Más falsos mitos sobre virus y malware

Hay un montón de falsas creencias acerca de las amenazas que existen y la mejor manera de protegerse contra ellas. Estas son doce de ellas, continuación de un post anterior:
  • Tener un programa antivirus es suficiente
El hecho de tener un antivirus en tu ordenador te protege de muchos de los virus que pueden afectarnos, pero existen casos en los que estos sistemas de protección no son del todo eficaces como por ejemplo, el caso de Ransomware, un virus que bloquea el ordenador a menos que pagues un “rescate”. Todo depende del uso que se le de al equipo. Si el usuario es propenso a adentrarse en páginas web algo sospechosas y utilizar servicios de descarga, un antivirus básico (gratuito) no será suficiente. Lo más recomendable es asegurarse un antivirus que además de proporcionar las funciones básicas, también incluya firewall, antispyware y otras herramientas que eviten catástrofes.
  • Mi antivirus está al día, así que no puede entrar ningún virus
Actualizar el antivirus es una de las primeras condiciones para mantener la computadora libre de virus. Pero aunque esté actualizado, puede que el antivirus no detecte amenazas que todavía estén en "estado salvaje", es decir, su código no ha llegado a los laboratorios de las compañías antivirus.
  • Uso dos antivirus a la vez, ¿qué puede salir mal?
Si un solo antivirus no es una receta mágica, tampoco lo serán dos y, además, pueden interferirse mutuamente. [Por qué no es bueno usar dos antivirus a la vez]
  • Tengo un firewall, así que no corro peligro
Aunque los cortafuegos son esenciales, no son perfectos (pueden ser desactivados por un virus). Un firewall interviene lo que entra y sale de la computadora desde y hacia Internet. Es un programa y como tal puede contener errores los cuales pueden ser aprovechados para burlar nuestra defensa.
Firewall // Cortafuegos
  • Tengo el sistema operativo actualizado, no puede pasar nada
Mantener el sistema operativo actualizado es una gran medida de seguridad, como el firewall y el antivirus, pero no alcanza. No todos los ataques se producen por medio de errores del sistema.
  • No uso Outlook Express ni Internet Explorer, así que estoy a salvo
Es cierto que estos programas son atacados con mayor frecuencia que otros y que han exhibido muchas vulnerabilidades, pero la mayoría de los virus infectarán la computadora independientemente del software que usemos para recibir emails o navegar por la red.
  • Si no visito sitios peligrosos no me afectarán los virus
Muchas páginas web contiene virus que atacan a los ordenadores que las visitan pero hay otras formas con las que los ordenadores pueden ser infectados: correos electrónicos o archivos adjuntos, descargas o a través del pendrive. Lo más recomendable es no confiarse, sobre todo si requiere de información personal.
  • A través de las redes sociales no seré infectado
Los ciberdelincuentes van a donde están los usuarios y los usuarios, hoy en día, están, en todo momento, en las redes sociales. Por ello, las redes sociales son el principal objetivo de los muchos estafadores, a través de archivos que te piden que descargues o por encuestas fraudulentas.
Cinco virus que nos atacan por las redes sociales
  • Nunca dejo mi email en ningún sitio web, así que es imposible que me roben la dirección
Este dato está en varias partes de su computadora y en las computadoras de las personas con las que intercambia mensajes. Ciertos virus y sitios maliciosos pueden extraer nuestra dirección de allí.
  • Es fácil reconocer un sitio web falso
Muchos de los sitios web que poseen en su interior algún tipo de malware tienen un diseño bastante bueno; son sitios engañosos que aparecen exactamente igual que los sitios genuinos de las marcas, hasta el último detalle, con lo que es realmente difícil diferenciarlas aunque prestes toda tu atención.
  • Mi ordenador no le interesa a nadie, no hay peligro
Esto era relativamente cierto hasta hace unos años pero ahora nuestra computadora puede usarse para enviar Spam, Phishing y otros virus.
  • Los virus y otras amenazas sólo afectan a las computadoras
Los ataques tipo malware también se están propagando entre los teléfonos móviles, tabletas y otros dispositivos móviles. Los malware de este tipo roban información como números telefónicos, direcciones de correo hasta llegar a poder manipularlos para convertirlos en buscador de personas gracias al GPS para rastrear al usuario.


29 de octubre de 2017

Medidas de seguridad

El artículo 10 consejos de seguridad informática imprescindibles recoge medidas de seguridad que el usuario debe considerar ya que "hay cosas que tu antivirus, por muy bueno que sea, no puede hacer".
Mantén actualizados los programas. Hay malware que se aprovecha de las vulnerabilidades en programas famosos para colarse en tu PC sin que el antivirus pueda actuar. Un ejemplo: el virus de la Policía. Para evitar sorpresas debes mantener actualizados tus programas.

Crea usuarios y contraseñas distintos. Crea contraseñas distintas y seguras para todos tus servicios y utiliza nombres de usuario diferentes cuando tengas esa posibilidad. Puedes usar un gestor de contraseñas como Dashlane.

Según datos de Kaspersky, un usuario web tiene entre 10 y 15 contraseñas; los más avanzados deben memorizar hasta 25 contraseñas. Esta situación obliga a los usuarios a utilizar la misma clave para todos sus servicios digitales. El problema es que si una contraseña se ve comprometida, todos sus servicios podrían afectarse. Para evitar este inconveniente, la recomendación es utilizar parte de la misma frase o contraseña, pero alterar partes de la clave conforme al servicio que se utiliza.

Cambia tus contraseñas a menudo. Por muy fuertes que sean tus contraseñas, cámbialas periódicamente (Edward Snowden recomienda modificarlas al menos cada seis meses y en aquellos servicios donde se almacena información sensible al menos cada tres meses) y añade un factor de protección adicional, activa la verificación en dos pasos cuando puedas.
En redes públicas, navega con cifrado. En las redes WiFi públicas, tus datos pueden ser interceptados y navegar desde ellas sin protección es una imprudencia. Para defenderte, navega siempre con el protocolo HTTPS activado.

Protege tu red WiFi frente a intrusos. Un visitante mal intencionado puede intentar acceder a los datos de tu ordenador y entonces hablamos de intrusos. Revisar la seguridad de tu red WiFi es la mejor manera de evitar sorpresas desagradables. Sigue ocho consejos para reforzar tu red WiFi. Con SoftPerfect WiFi Guard o Fing puedes ver qué y quién está conectado a tu WiFi.

Comprueba las aplicaciones autorizadas. Para prevenir problemas, controla las apps autorizadas de Google, Facebook, Twitter y otros sitios importantes.

Controla la privacidad de tus redes. En los perfiles de Facebook y Google hay un montón de información personal que puede usarse en tu contra. Rechaza solicitudes de amistad sospechosas y configura bien la privacidad de Facebook y otras redes.
Crea usuarios para cada persona. Si más de una persona va a usar una computadora, crea diferentes cuentas, cada una protegida por una contraseña fuerte u otro sistema de identificación. Acabada la sesión de trabajo Cierra la sesión y/o bloquea el PC.

Desconfía de los archivos que te envían. No abras un archivo misterioso por ninguna razón, ni siquiera si te lo envía un amigo. Pregúntale antes qué es. Ante la duda, escanéalo en la web.

Aprende a ser escéptico. Desconfía sanamente de las cosas que ves a diario en Internet. Sé escéptico. En las guías Cómo detectar y desmontar bulos y Qué hacer ante un mail sospechoso se proporcionan pautas de sentido común para ser más vigilante.


8 de agosto de 2017

Comprueba tu conexión WiFi

Uno de mis mayores temores cuando me conectó a Internet es que hayan pirateado mi wifi, es decir, que alguien esté utilizando mi conexión a Internet sin permiso y que información personal y privada quede expuesta, lo que podría originar problemas de velocidad y de seguridad en mi red. Por ello, siempre estoy atenta a los consejos de los profesionales para ponerlos en práctica y compartirlos.
El principal síntoma de que están robando el wifi es que la conexión vaya más lenta de lo habitual. Esto es un indicativo de que alguien está consumiendo los recursos de la red. Pero... ¿Cómo saber si me roban el WiFi? ¿Cómo saber si te han hackeado el wifi y qué hacer para defenderte?

Para comprobar qué dispositivos hay conectados a tu wifi existen diferentes posibilidades:
  • Acceder al router y ver el listado de equipos conectados a la red. Si hay alguno desconocido, significa que alguien se ha colado. Si tu antivirus tiene protección wifi, podrás comprobar cuáles son los dispositivos conectados y bloquear el acceso a los desconocidos.
  • Utilizar aplicaciones gratuitas como Fing disponible para iOS y Android o el programa Who is in my WiFi para ordenadores Windows y Mac. Podremos comprobar quién está conectado a la red en cualquier momento y será sencillo saber si alguien está conectado de forma ilícita.
Si descubres que han pirateado tu conexión inalámbrica, sigue los siguientes consejos para proteger la red, así como las recomendaciones del post anterior Consejos para reforzar nuestra red.
  • Apaga el router y su conexión inalámbrica para que nadie pueda acceder a la red.
  • Analiza con el antivirus todos los dispositivos que se conecten a tu wifi para asegurarte de que no se han visto comprometidos.
  • Conéctate al router y cambia la contraseña (con el wifi apagada). Añade medidas de seguridad extra como ocultar la SSID (Service Set Identifier), añadir filtrado MAC (Media Access Control) dando permiso solo a los dispositivos que tú elijas bajo un único identificador MAC, cambiar el cifrado a WPA2 (Wi-Fi Protected Access 2) o desactivar WPS (Wi-Fi Protected Setup) desde el menú avanzado del router. 
  • Modifica las contraseñas de todos tus servicios (cuentas bancarias, redes sociales, correo electrónico, plataformas, aplicaciones, etc.).
  • Vuelve a pasar el antivirus para asegurarte de que no hay ningún intruso.
  • Realiza chequeos regulares de tu red con alguna de las aplicaciones disponibles.
Por cierto, Robar wifi en España es delito. Se considera delito cuando se accede a una red wifi ajena en la que el coste es asumido por una empresa o un particular y su módem o router está alojado en la oficina o el hogar, nunca una red inalámbrica pública (artículo 255 y 256 del Código Penal). 

Más información:
Cómo descubrir si tu vecino te está robando el WiFi

19 de marzo de 2017

Mitos sobre virus y malware

Desmintiendo algunos mitos relacionados con los virus informáticos y malware:

  • Los virus pueden dañar el hardware del ordenador

Los virus son programas y, por lo tanto, no hay forma de que rompan dispositivos físicos de la computadora. Existen virus que borran la BIOS de la placa base, dejándola sin capacidad para ser usada, dando la impresión de que estuviera rota. Sin embargo, con equipamiento especial utilizado en los laboratorios o con un software especial, es posible recuperar la BIOS y que la placa base funcione con sus componentes de hardware como antes del ataque.

  • Sólo hay virus en Windows

Windows es el sistema operativo dominante del mercado. Por ello, resulta lógico que los atacantes inviertan mucho más tiempo y recursos en el desarrollo de virus para esta plataforma; dada la enorme cantidad de usuarios que utilizan este sistema operativo, el impacto y los beneficios serán mucho mayores si se ataca a Windows que si se ataca a cualquier otra plataforma. No obstante, a medida que Apple empezó a ganar terreno en la industria, los atacantes comenzaron a poner su mira también en los productos de esta compañía. Hoy en día, los dispositivos móviles son el nuevo objetivo y al igual que ocurrió con Windows, los atacantes apuntan a la plataforma más utilizada: Android. Ya sea que tengas un dispositivo de Android, iOS, Windows o Mac, siempre debes contar con una protección robusta y confiable, ya que nunca estarás exento de ser la próxima víctima.
[Virus informáticos y sistemas operativos]

  • Errores de proceso o mal funcionamiento indican la presencia de virus

Si bien es posible que una infección con malware muestre estos signos, tal vez sólo signifique que el sistema tiene demasiados procesos siendo ejecutados en un segundo plano. Si tienes un PC, para que tu computadora funcione de manera adecuada, debes tomarte el tiempo para eliminar aquellos programas que no utilizas, mantener actualizados los que sí usas, limpiar tus navegadores de Internet y desfragmentar tu disco duro. Si lo que funciona mal es tu dispositivo móvil, debes eliminar las aplicaciones que ya no usas y aumentar el rendimiento de la batería de tu dispositivo mediante la restricción de las funciones que no son vitales para tu teléfono.

  • El correo electrónico, principal vía de entrada del malware

Los correos electrónicos fueron la vía más frecuente de difusión de malware en archivos adjuntos infectados que venían acompañados de una sugerente invitación a que la víctima los abriera. Sin embargo, este sistema de infección se ha quedado anticuado y los ciberdelincuentes utilizan otras formas de llegar a sus víctimas, principalmente las redes sociales y la manipulación de sitios web que sólo necesitan una visita para infectar el ordenador.

  • Los virus son desarrollados por las compañías que producen los antivirus

Esta teoría probablemente se generó a raíz de que algunas compañías de ciberseguridad desarrollaron algunos virus para comprobar el rendimiento de su software de protección. Sin embargo, la verdad es que son los criminales quienes están detrás de la creación diaria del malware.

  • Los virus pueden infectar a los humanos


Aquí no acaban los mitos. Existen algunos más... pero eso será en otra entrada.


22 de febrero de 2017

Primera Universidad de Ciberseguridad

Las instalaciones utilizadas por Alan Turing, considerado como el padre de la informática y visionario de la inteligencia artificial, durante la Segunda Guerra Mundial albergarán la primera Universidad de Ciberseguridad del Reino Unido. La idea es centralizar el talento en materia de ciberseguridad para generar una buena cantera de expertos en la materia. El programa forma parte de un plan nacional de seguridad y está financiado con una mezcla de recursos públicos y privados.
La instalación militar de Bletchley Park, en Inglaterra, se convertirá en la primera Universidad de Ciberseguridad de Reino Unido. Durante la Segunda Guerra Mundial este edificio sirvió como base de operaciones para Alan Turing y un equipo de especialistas británicos que se encargaba de descifrar códigos nazis. Turing descifró el Código Enigma utilizado por los alemanes, el cual contribuyó, según expertos, a acortar la duración del conflicto, así como a sentar las bases de la Criptografía y las Ciencias de la Computación que hoy conocemos.
Tras ser remodelada, la instalación recibirá el primer grupo de estudiantes a finales de 2018; serán un centenar de alumnos/as de edades comprendidas entre 16 y 18 años. Un 40% del temario se centrará sobre temas de ciberseguridad, aunque también se estudiarán matemáticas, física y ciencias de la computación. Para ingresar en esta universidad los candidatos tendrán que pasar un examen de acceso y una serie de pruebas para demostrar sus habilidades.

Con esta iniciativa también se pretende revalorizar el Museo de la Computación instalado en ese edificio, allí donde el visionario Turing logró con su trabajo, no solo descifrar códigos nazis, sino también sentar las bases de la Criptografía y las Ciencias de la Computación.

Webgrafía:
La primera universidad de ciberseguridad de Reino Unido estará en las instalaciones utilizadas por Alan Turing
El sitio donde Alan Turing descifraba códigos nazis se convertirá en una Universidad de Ciberseguridad.

31 de enero de 2017

¿Qué es la piratería informática?

Según el Observatorio Mundial de la Lucha contra la Piratería de la UNESCO, el término piratería abarca la reproducción y distribución de copias de obras protegidas por el derecho de autor, así como su transmisión al público o su puesta a disposición en redes de comunicación online, sin la autorización de los propietarios legítimos o de la persona debidamente autorizada por el titular del derecho, cuando dicha autorización resulte necesaria legalmente. La piratería afecta a obras de distintos tipos: libros, música, películas, programas informáticos, videojuegos, programas y señales audiovisuales.

La piratería informática consiste en la distribución y/o reproducción ilegal de programas informáticos o software. Comprar software significa comprar una licencia para usar ese software y esta licencia especifica la forma legar de usar ese programa. Por lo tanto, cualquier uso que se haga del software más allá de lo estipulado en la licencia constituye una violación de ésta y es ilegal y sancionable según la ley. Las sanciones o multas impuestas son diferentes según el país. Pero este será tema de otros post.

21 de julio de 2016

Más consejos para proteger nuestro equipo

Además de los consejos de seguridad mencionados en dos artículos anteriores Métodos de protección activos y Métodos de protección pasivos, también debemos considerar medidas de protección relacionadas con las REDES como se indica en el artículo de Softonic 10 consejos de seguridad informática que debes seguir.

Controla la privacidad de tus REDES sociales. En tus perfiles de Facebook, Google+, Twitter... hay información personal que puede usarse en tu contra. Configura bien  la privacidad de Facebook y otras redes sociales. Cuidado con los perfiles falsos en Facebook, podrían ser ladrones de datos...; rechaza solicitudes de amistad sospechosas y configura bien.
Protege tu RED WiFi frente a intrusos. Una red WiFi abierta es un gesto solidario... y peligroso. Un visitante malintencionado puede intentar acceder a los datos de tu ordenador y entonces hablamos de intrusos. Revisar la seguridad de tu red WiFi es la mejor manera de evitar sorpresas desagradables. Con WiFi Guard puedes ver qué y quién está conectado a tu red WiFi. Sigue estos ocho consejos para reforzar tu red WiFi.

En REDES públicas, navega con cifrado. En las redes WiFi públicas, tus datos pueden ser interceptados de muchas maneras, por tanto navegar desde ellas sin protección es una imprudencia. Navega siempre con el protocolo HTTPS activado pues ello asegura que los datos de la sesión estén a salvo. 

Existen apps que te ayudarán a proteger de manera más efectiva tu privacidad e identidad en la red, pero que no reemplazan al sentido común, no te hacen inmune, ni son infalibles.

6 de mayo de 2016

Métodos de protección activos

Para hacer frente a las amenazas que podemos encontrarnos al utilizar un ordenador, se han creado diversas formas para proteger los ordenadores, como antivirus, filtros, cortafuegos, antispyware... Los métodos para proteger el ordenador y contener o reducir los riesgos asociados a los virus pueden ser activos o pasivos. En cuanto a los activos, tenemos los antivirus y los filtros de ficheros.

Antivirus

El antivirus es un programa que detecta y elimina virus informáticos y otros programas maliciosos (malware) de los ordenadores. El antivirus inspecciona los ficheros en busca de datos específicos de cada virus y detecta problemas propios del tipo de virus que analiza; de ese modo lo puede encontrar y, si está preparado para ello, lo elimina. Trata de tener controlado el sistema mientras funciona, parando las vías conocidas de infección y notificando al usuario de posibles incidencias.

Hay que instalar un antivirus desde el primer momento y actualizarlo periódicamente para detectar la gran mayoría de los virus que estén circulando y, en muchos casos, según el virus detectado, eliminarlo sin dañar el programa que lo acoge.

Al instalar un programa antivirus, además de copiar en el disco duro los ficheros necesarios para que éste se ejecute, se modifican los ficheros de arranque del ordenador para que contengan la orden de ejecutar el antivirus cada vez que se inicie el sistema. De esta manera, antes de empezar a trabajar, se instala en su memoria una parte del antivirus, lo cual permite escanear toda la información y los datos que se gestionan en el ordenador. Esta información se compara con la almacenada en una base de datos para identificar el virus y, si hay coincidencia, se pone en marcha el procedimiento necesario para eliminarlo y reparar el programa afectado.
Existe una variedad enorme de antivirus en el mercado (¿cuál es el mejor? ese será tema de otro post), pero independiente de cual use, hay que mantenerlo siempre actualizado, porque nacen virus nuevos todos los días y su antivirus necesita saber de la existencia de ellos para proteger nuestro sistema. La mayoría del software antivirus posee servicios de actualización automática.

Filtros de ficheros

El firewall (cortafuegos) es un dispositivo electrónico o programa que se usa en la red para controlar las comunicaciones, permitiendo o prohibiendo accesos a los equipos de la misma. 
Sus principales funciones son:

  • Protección de intrusiones. Evita que los programas que no lo tienen permitido accedan a Internet, y que desde Internet accedan a nuestro ordenador personas no autorizadas. Windows viene provisto de un cortafuegos que se puede configurar para proteger el equipo. Por lo tanto, sólo permite el acceso a equipos autorizados.
  • Protección de información privada. Admite la definición de perfiles de usuarios (con diferentes niveles de protección), de modo que cada grupo de usuarios solo podrá acceder a los servicios y a la información a la que se le ha permitido.
  • Optimización de acceso. Permite conocer los equipos de red internos y mejora la comunicación entre ellos.
Un filtro de correo (antispam, por ejemplo) impide la recepción de mensajes que el usuario no considera seguros. El correo electrónico es una de las principales herramientas de comunicación, pero también permite infectar los ordenadores a través de los mensajes. Por eso, es conveniente un buen antivirus que proteja al ordenador de estos ataques. Estos filtros pueden establecerse en el servidor/gestor de correo, o bien en el programa de correo electrónico utilizado por el usuario en su ordenador. Una manera de evitar el spam, por ejemplo, es utilizar filtros de correo.

15 de abril de 2016

Crimeware o cibercrimen

Uno de los aspectos más preocupantes en cuento a la seguridad de nuestro sistema informático se refiere es el crimeware o cibercrimen (malware orientado más hacia el cibercrimen). Es el conjunto de amenazas de Internet para la comisión de actividades ilegales o delitos que permitan conseguir beneficios económicos comprometiendo silenciosamente el sistema ya que se encuentran ocultos.

Los daños que puede provocar van más allá de la pérdida de datos, ya que pueden afectar a aspectos tan importantes para los usuarios como la economía: robo de información confidencial o personal, pérdidas económicas por robo de contraseñas de acceso a servicios online, principalmente bancarios, suplantación de identidad, pérdida de la privacidad, espionaje, sabotaje.

Las víctimas pueden ser tanto usuarios particulares como empresas. Unos y otros, mientras utilizan sus equipos infectados, desconocen que pueden estar siendo controlados por un tercero para cometer cualquier tipo de acción maliciosa.

Panda Security considera como crimeware las siguientes categorías:
  • Spyware aplicaciones que recopilan información sobre una persona u organización sin su consentimiento ni conocimiento, como nombre y contraseña del correo electrónico del usuario, dirección IP y DNS del equipo... 
  • Phishing consiste en el envío de correos electrónicos que, aparentando provenir de fuentes fiables intentan obtener datos confidenciales del usuario. Para ello, suelen incluir un enlace que, al ser pulsado, lleva a páginas web falsificadas.
  • Spam correo electrónico no solicitado, normalmente con contenido publicitario, que se envía de forma masiva.
  • Otros (Scam, Botnets) Los bots son programas introducidos en el ordenador por intrusos con la intención de tomar el control remoto del equipo del usuario sin su consentimiento ni conocimiento. El scam es un tipo de correo electrónico que pretende estafar económicamente al usuario por medio de engaños.

Algunos sitios también consideran como crimeware los programas de registro de pulsaciones de teclas como keylogger, puertas traseras y troyanos.

Para protegerse contra el crimeware es necesario no actuar ingenuamente, verificar la fuente de información, no contestar a ningún correo que solicite información personal o financiera, nunca dar claves ni datos importantes, utilizar aplicaciones del tipo antivirus actualizado y con filtro anti-spam, antispyware y cortafuegos (firewall).

Webgrafía:

27 de marzo de 2016

Origen de los virus informáticos

Los científicos aseguran que los virus informáticos nacieron como curiosidad científica y sin fines maliciosos, casi a la vez que los ordenadores.

John von Neumann
En 1939 John von Neumann, pionero en computación, planteaba la posibilidad de crear programas con capacidad de autorreplicarse.

En 1949 en los laboratorios de la empresa Bell Computers, cuatro programadores (H. Douglas Mellory, Robert Morris, Victor Vysottsky y Ken Thompson), a manera de entretenimiento, crearon un juego al que denominaron Core Wars, inspirados en la teoría de John von Neumann, en el que dos programas luchaban por un espacio de memoria RAM común. Vencía el que ocupaba más memoria en el menor tiempo posible o el que aniquilaba al contrario mediante técnicas de ataque, ocultación y reproducción (similares a las de los actuales virus).


Robert Thomas Morris
El primer virus que atacó a una máquina fue el virus llamado Creeper (enredadera), creado en 1972 por Robert Thomas Morris. Atacaba a las famosas computadoras IBM 360, emitiendo periódicamente en la pantalla el mensaje: "I'm a creeper... catch me if you can!" (soy una enredadera, agárrenme si pueden). Para eliminar este problema se creó el primer programa antivirus denominado Reaper (segadora), si bien en aquella época se desconocía el concepto de software antivirus.

En la década de los ochenta se produjo el verdadero furor por estas aplicaciones maliciosas que se propagaban máquina a máquina sembrando diferentes problemas en el funcionamiento de los equipos que eran infectados.


Fred Cohen
En 1984, el Dr. Fred Cohen, incluyó las pautas para el desarrollo de un virus en su discurso de agradecimiento. Este y otros hechos posteriores lo convirtieron en el primer autor oficial de los virus. Este mismo año se adoptó el término virus, aunque ya existían.

En 1985 comenzaron a aparecer los denominados primeros caballos de Troya o troyanos, los cuales, por lo general, se presentaban disfrazados, por un lado el virus que se escondía bajo una imagen de programa de mejora de gráficos llamado EGABTR, y por el otro el juego llamado NUKE-LA. Con el paso de los meses, cada vez fueron más los virus que comenzaron a propagarse en el universo informático, siendo éstos cada vez más complejos.


Basit y Alvi Amjad
En 1986 los hermanos pakistaníes Basit y Alvi Amjad crearon el primer virus destructor llamado Brain (también conocido como Ashar, Virus Brain, Copy, Nipper, Pakistaní y Pakistani Brain). Fue considerado el primer virus masivo de la historia ya que atacaba el sistema MS-DOS e infectaba los PCs de IBM. No obstante, siempre han afirmado que su intención no era infectar ordenadores, sino proteger de la piratería los programas que creaban y vendían en su tienda, como Lotus, SuperCalc y Wordstar.

Brain provocó las mayores infecciones en la época. Comenzó a circular en el año 1986 y para 1987 había logrado extenderse por todo el mundo. En Estados Unidos se infectaron más de 20.000 computadoras en pocos meses. Tal fue la popularidad que alcanzó este malware, que los códigos de Brain fueron alterados en innumerables ocasiones por distintos programadores, creando infinidad de versiones de este virus. El fenómeno se tornó realmente peligroso cuando el virus atacó los sistemas de correo electrónico de la compañía IBM, tras lo cual el Centro de Investigación Thomas J. Watson comenzó a trabajar en el campo de los virus.

Mensaje que recibían los afectados por Brain
Con la llegada de Brain dio comienzo la creación de malware más sofisticado tanto por sus métodos de propagación como por su metodología de ataque. Cuando Brain entraba en una computadora se autoejecutaba y comenzaba a infectar el sector de BIOS correspondiente al arranque de los discos del equipo. Para evitar ser identificado, se ocultaba interceptando y modificando todas las órdenes que ejecutaba el sistema operativo para la detección de virus, respondiendo con valores que señalaban que la máquina se encontraba en orden. 


Junto con el desarrollo de la informática, han ido apareciendo nuevos virus informáticos, con diferentes efectos sobre los sistemas, adaptados a las últimas versiones de los programas. Además, la generalización del uso de Internet ha permitido multiplicar la velocidad de expansión de los virus por todo el mundo, ya que los contagios se producen fundamentalmente a través de la red.

22 de marzo de 2016

Virus informáticos


Antes de extenderse el uso de Internet, la posibilidad de acceder a un ordenador de forma indebida era difícil. Pero actualmente, casi todos los ordenadores están conectados a Internet y este hecho ha dado lugar a muchos beneficios, como la facilidad de acceso y transmisión de la información, pero ha generado problemas en la seguridad de los sistemas de información, como accesos no deseados a los equipos conectados a la red.

Los virus informáticos representan uno de los mayores problemas para los usuarios de computadoras. Son programas informáticos creados para causar algún daño en el ordenador infectado como borrar datos, archivos o programas, capturar información o alterar el funcionamiento normal de la máquina sin el permiso o el conocimiento del usuario. Se introducen en el ordenador sin conocimiento del usuario para realizar acciones no deseadas y se auto-duplican.

Estos programas maliciosos o software malicioso (malicious software; malware) recibieron el nombre virus porque poseen la característica de multiplicarse, así como ocurre con los virus biológicos. Y del mismo modo que los virus biológicos se introducen en el cuerpo humano e infectan una célula que infectará otras células, los virus informáticos se introducen en los ordenadores e infectan ficheros incluyendo el código necesario para replicarse mediante su adhesión a otros programas ejecutables y una secuencia de instrucciones para ejecutarse por sí mismo.

Es decir, para que nuestro ordenador se infecte es necesario que copiemos en el disco duro el programa ejecutable previamente infectado, que puede haber llegado a través de un dispositivo de almacenamiento, un documento que contenga macros (son código ejecutable), un mensaje de correo electrónico... No obstante, el hecho de tener un programa infectado no implica que nuestro ordenador deje de funcionar o lo haga mal. El virus no actúa hasta que se ejecuta el programa infectado (algunos de ellos están preparados para activarse cuando se cumple una determinada condición, una fecha concreta, una acción que realiza el usuario, etc.). En ese momento, lo primero que ocurre es la activación del virus y, a partir de ahí, pueden tener lugar distintas acciones según el virus. Estas acciones no tienen por qué ser dañinas para el ordenador infectado pero, normalmente, lo son; cada virus plantea una acción maliciosa distinta en función de la carga dañina o payload del software malicioso, pero todos tienen en común una misma característica, crean efectos perniciosos para la computadora como por ejemplo:
  • Ralentizar o bloquear el ordenador.
  • Reducir el espacio en el disco duro, aumentando el tamaño de un archivo hasta ocupar todo el espacio.
  • Destruir la información almacenada en el ordenador (borrar ficheros), que en algunos casos puede ser vital para el sistema lo que impedirá que el ordenador funcione correctamente.
  • Mostrar en la pantalla mensajes o imágenes humorísticas molestas, sin causar daños.
  • Formatear el disco duro de forma irrecuperable.
  • Enviar un mensaje de correo electrónico a todas las direcciones de nuestra agenda.
  • Destruir el sistema operativo.
  • Ejecutar un programa sin permiso del usuario.
  • Unirse a un programa instalado en el ordenador permitiendo su propagación hacia otros.
Los virus pueden alcanzar en pocos minutos miles de computadoras en todo el mundo gracias a Internet. El método de propagación más común es el uso de e-mails, donde el virus usa un texto que intenta convencer al usuario a clickear en el archivo adjunto que es donde se encuentra el virus. Los medios de convencimiento son muchos y suelen ser bastante creativos con textos que despiertan la curiosidad del internauta; muchos exploran asuntos eróticos o abordan cuestiones actuales; algunos pueden usar un remitente falso, haciendo que el destinatario del e-mail crea que se trata de un mensaje verdadero.

El término virus informático es utilizado en muchas ocasiones de forma incorrecta para referirse a todos los tipos de malware, incluyendo los verdaderos virus. Pero eso fue tema de un post o entrada anterior.